Cảnh báo: NAS Synology bị ransomware C3RB3R mã hoá dữ liệu hàng loạt (đuôi .L0CK3D)
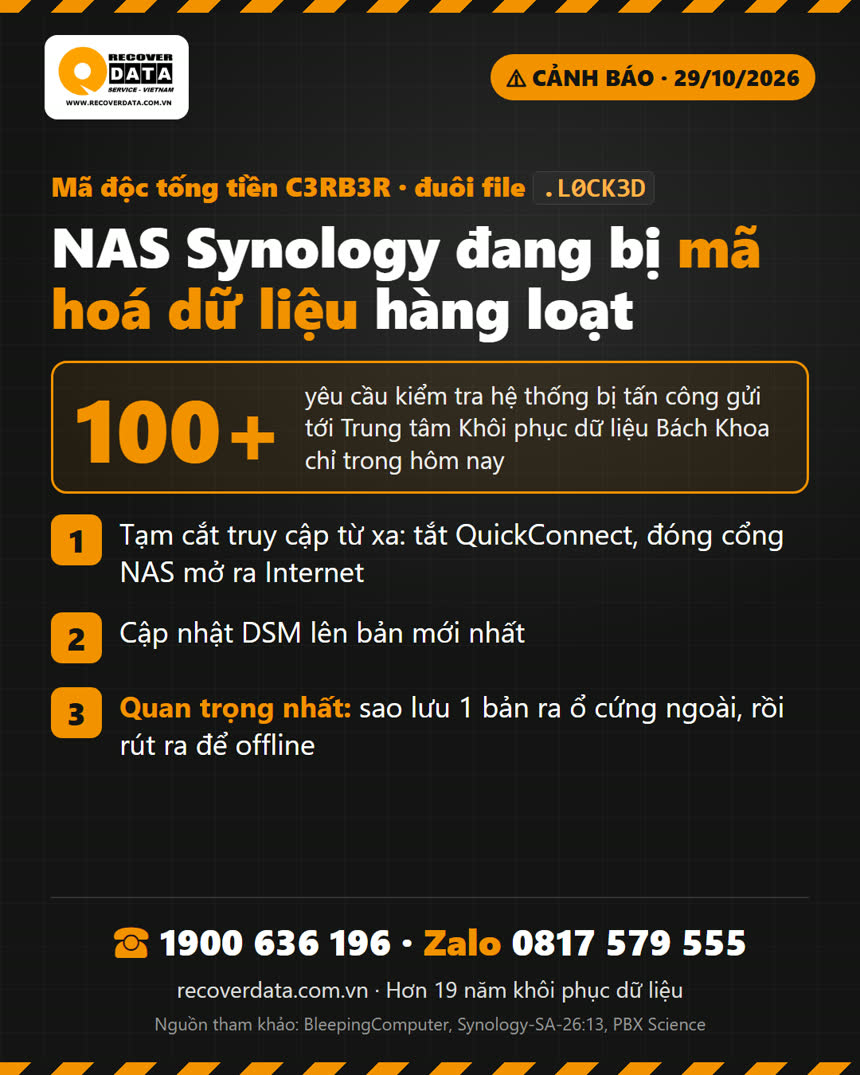
NAS Synology đang bị mã độc tống tiền C3RB3R mã hoá dữ liệu hàng loạt. File bị đổi đuôi thành .L0CK3D, kèm thư đòi tiền read-me3.txt.
yêu cầu kiểm tra hệ thống bị tấn công gửi tới Trung tâm Khôi phục dữ liệu Bách Khoa chỉ riêng ngày 29/10/2026, qua điện thoại, Zalo và fanpage.
.L0CK3D, xuất hiện file read-me3.txt; có máy DSM bị reset, báo mất cấu hình.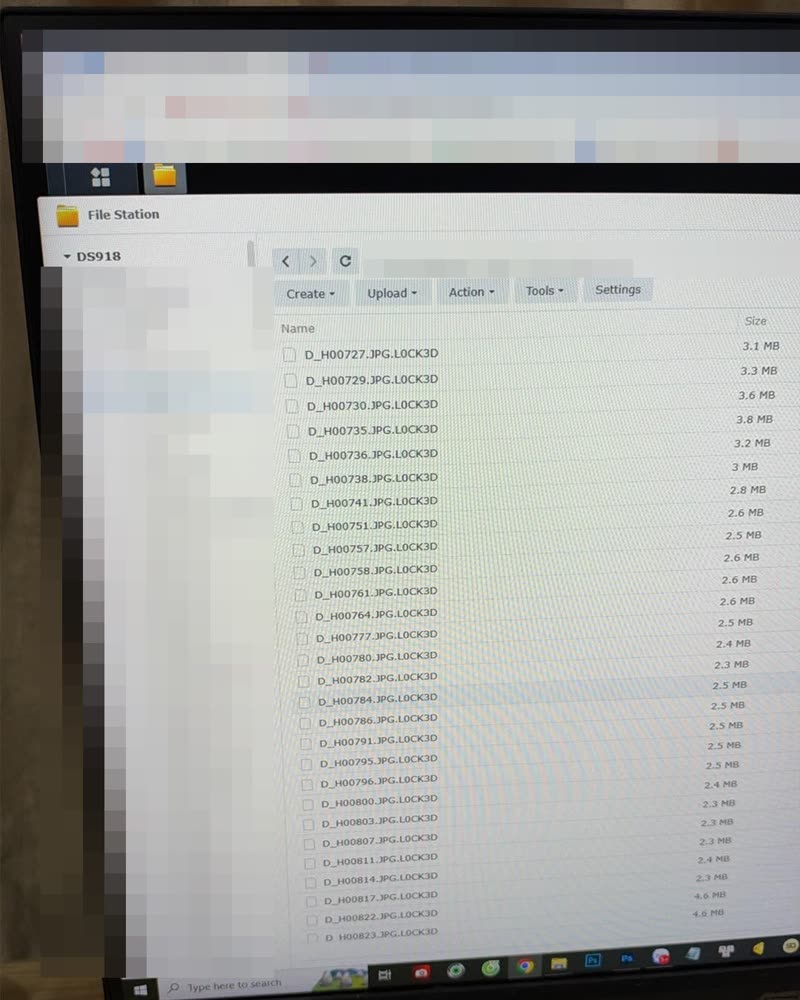
Mấy ngày nay điện thoại bên mình đổ chuông liên tục với cùng một câu hỏi: “Mở NAS ra thấy file nào cũng thành .L0CK3D, giờ phải làm sao?” Bài này tổng hợp những gì đã được xác nhận từ các nguồn quốc tế, những gì chưa được xác nhận, và những việc anh chị đang dùng NAS Synology nên làm ngay hôm nay để không trở thành nạn nhân tiếp theo.
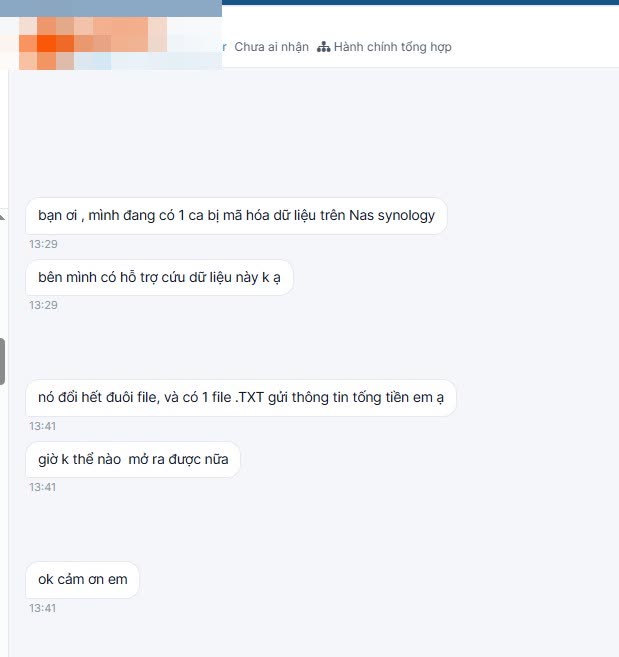
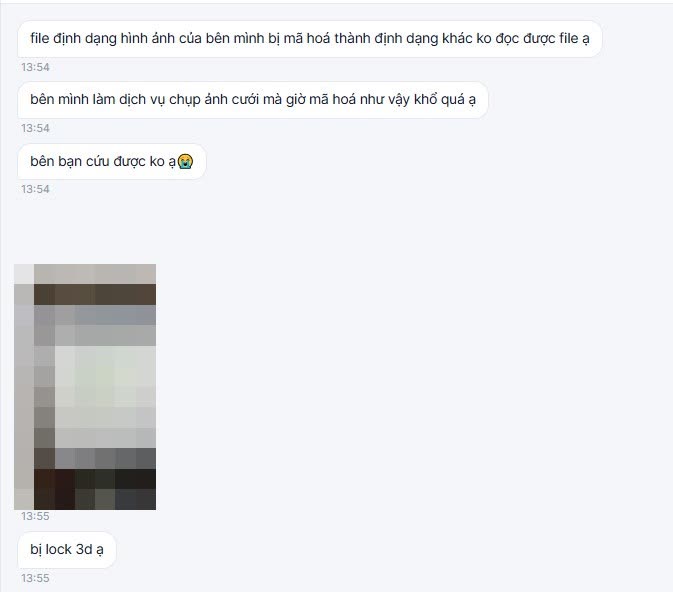
Chiều 29/10, lúc 13:29 có khách nhắn Zalo cho bên mình: NAS Synology bị mã hoá, đổi hết đuôi file, có một file .TXT đòi tiền, giờ không mở được gì nữa. 13:54, một studio ảnh cưới nhắn tiếp: file ảnh bị mã hoá sang định dạng khác, không đọc được. Hai tin nhắn dưới đây là ảnh chụp thật, đã che tên và ảnh đại diện của khách.
Nội dung chính
Chuyện gì đang xảy ra với NAS Synology?
Theo diễn đàn hỗ trợ nạn nhân ransomware của BleepingComputer, từ ngày 28/10/2026 liên tục có người dùng Synology mới báo bị mã hoá dữ liệu, trên các dòng như DS918+, DS1621+. Bài viết của PBX Science ngày 29/10/2026 cho biết một hãng bảo mật đã xử lý nhiều ca từ đầu tháng 10 và quy về cùng một họ mã độc.
| Thông tin | Đã ghi nhận |
|---|---|
| Tên mã độc | C3RB3R (BleepingComputer xếp vào nhóm dựa trên Conti v3) |
| Đuôi file bị đổi | .L0CK3D (chữ số 0) |
| Thư đòi tiền | read-me3.txt, tiêu đề “C3RB3R INSTRUCTIONS”, dẫn tới một trang trên mạng Tor |
| Cách mã hoá | Theo phân tích của một nạn nhân trên BleepingComputer: file nhỏ bị mã hoá toàn bộ; file lớn chỉ bị mã hoá vài đoạn (đầu, giữa, cuối), mỗi file to thêm 588 byte |
| Công cụ giải mã | Người dùng báo công cụ của Kaspersky không hỗ trợ; Emsisoft và Dr.Web cũng chưa giải mã được. Chưa có công cụ miễn phí nào được xác nhận |
Kẻ tấn công vào bằng đường nào?
Đây là điểm cần nói rõ: đường xâm nhập chưa được xác nhận.
- Ngày 18/9/2026, Synology phát hành bản tin Synology-SA-26:13 vá 8 lỗ hổng trên DSM, trong đó có 2 lỗ hổng mức nghiêm trọng (CVSS 9.8): CVE-2026-13684 và CVE-2026-13639. Nhiều bên nghi các lỗ hổng này bị khai thác trên máy chưa cập nhật.
- Tuy vậy, một nhóm ứng cứu sự cố cho biết có nạn nhân đã chạy DSM 7.4.1 vẫn bị, nên chưa loại trừ một lỗ hổng mới.
- Một nạn nhân trên BleepingComputer cho biết NAS của họ mở dịch vụ chia sẻ file SMB thẳng ra Internet qua port forwarding trên router. Một trường hợp khác có giao diện quản trị truy cập được từ Internet.
- Kiểm duyệt viên diễn đàn lưu ý: với NAS, mã độc cũng có thể chạy trên một máy Windows bị nhiễm rồi mã hoá NAS qua ổ mạng đã map.
3 việc cần làm ngay hôm nay
- Tạm thời cắt truy cập từ xa vào NAS. Tắt QuickConnect (Control Panel → External Access → QuickConnect). Vào modem, router, xoá các luật port forwarding trỏ vào NAS (cổng 5000/5001, SMB 445…) và tắt UPnP nếu đang bật. Khi cần làm việc từ xa, dùng VPN thay vì mở cổng.
- Cập nhật DSM lên bản mới nhất. Theo Synology-SA-26:13, tối thiểu là DSM 7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9 hoặc 7.2.1-69057-12 (Control Panel → Update & Restore). Cập nhật luôn các gói ứng dụng đang cài, gỡ gói không dùng.
- Quan trọng nhất: sao lưu một bản ra ổ cứng ngoài, xong thì rút ra để offline. Cắm ổ USB vào NAS, dùng USB Copy hoặc Hyper Backup chép các thư mục quan trọng, rồi tháo ổ ra cất riêng. RAID chỉ chống hỏng ổ, không phải là bản sao lưu: mã độc mã hoá thì RAID mã hoá theo.
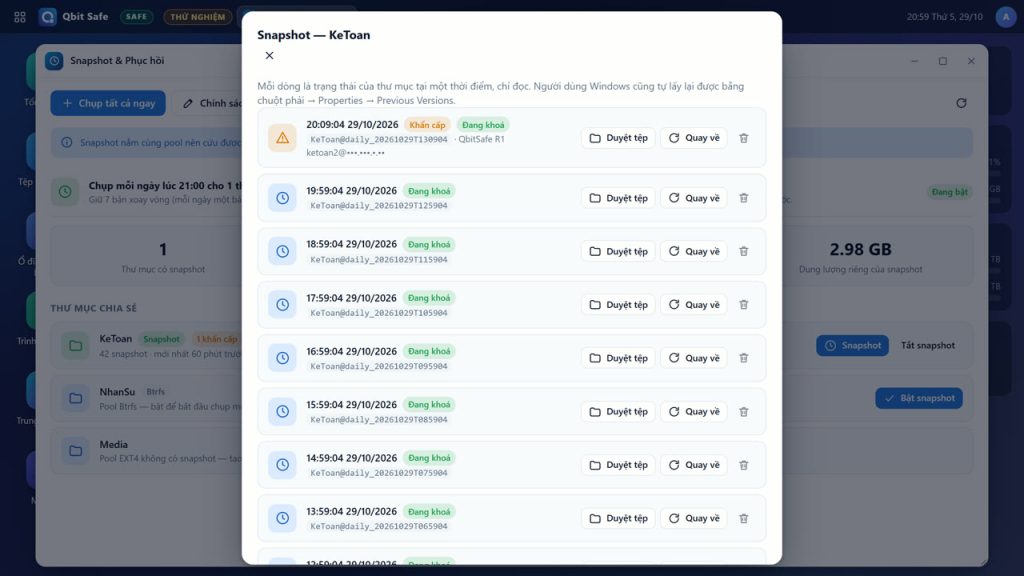
Ngoài 3 việc trên, PBX Science khuyến nghị thêm: tắt tài khoản admin mặc định, đặt mật khẩu mạnh và bật xác thực 2 bước, bật chặn IP tự động, và bật snapshot có khoá cho các thư mục chia sẻ.
Nếu NAS đã bị mã hoá thì làm gì?
Kinh nghiệm từ kỹ thuật viên phòng lab: lúc phát hiện, việc đầu tiên là rút dây mạng của NAS để mã độc không mã hoá tiếp. Đừng vội khởi động lại hay cài lại DSM khi chưa ghi lại tình trạng.
- Đừng xoá các file
.L0CK3Dvà thưread-me3.txt: đây là mẫu cần cho việc phân tích sau này. - Đừng cài hay chạy phần mềm khôi phục ghi thẳng lên các ổ của NAS.
- Kiểm tra mục Snapshot của từng thư mục chia sẻ. Một nạn nhân trên BleepingComputer đã khôi phục được 4/12 thư mục nhờ snapshot hằng ngày còn nguyên.
- Với file lớn (video, ảnh, PDF scan) chỉ bị mã hoá một phần, đôi khi vẫn trích lại được phần dữ liệu chưa bị động tới. Khả năng này tuỳ từng loại file và phải kiểm tra trực tiếp mới biết.
Về chuyện trả tiền chuộc: kiểm duyệt viên của BleepingComputer không khuyến khích, và trả tiền cũng không có gì bảo đảm lấy lại được dữ liệu.
Giải pháp chủ động: hệ điều hành NAS Qbit Safe
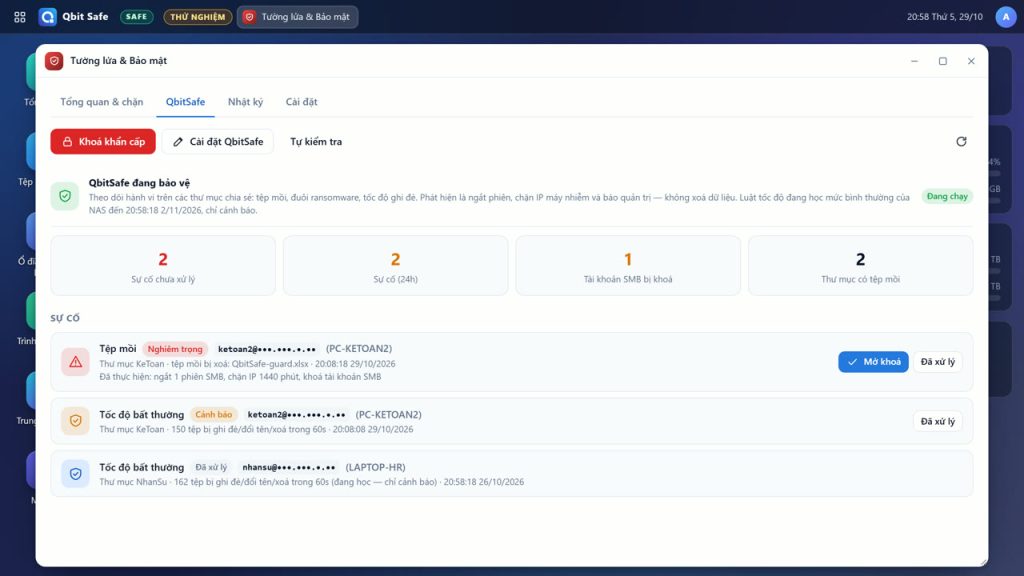
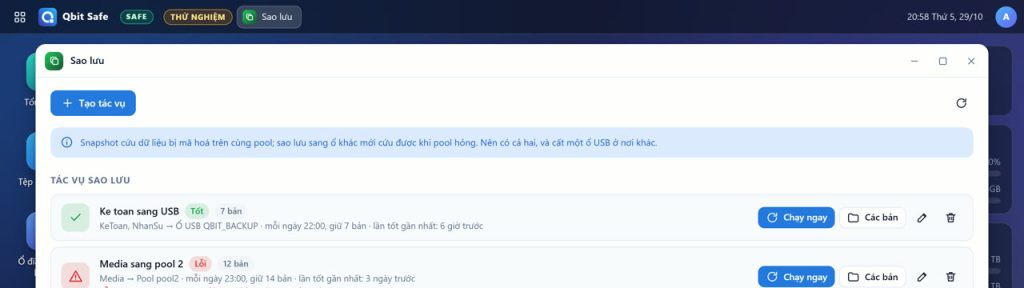
Với doanh nghiệp muốn chủ động hơn trước ransomware, Qbit Safe là hệ điều hành NAS tập trung vào bảo vệ dữ liệu, với 3 lớp:
Câu hỏi thường gặp
Đã cập nhật DSM mới nhất thì có an toàn chưa?
Cập nhật giúp vá các lỗ hổng đã biết như trong Synology-SA-26:13, nhưng đường xâm nhập của đợt này chưa được xác nhận và đã có trường hợp máy chạy DSM 7.4.1 vẫn bị. Vì vậy vẫn cần cắt truy cập từ xa không cần thiết và giữ một bản sao lưu offline.
File .L0CK3D có giải mã được không?
Đến thời điểm viết bài, chưa có công cụ giải mã miễn phí nào được xác nhận cho biến thể C3RB3R này. Các hướng còn lại là khôi phục từ bản sao lưu, từ snapshot còn nguyên, hoặc trích phần dữ liệu chưa bị mã hoá với file lớn.
Có nên tắt QuickConnect không?
Trong lúc đợt tấn công còn diễn biến, bên mình khuyên tạm tắt QuickConnect và mọi cổng mở ra Internet. Khi cần truy cập từ xa, dùng VPN.
RAID 1, RAID 5 có chống được ransomware không?
Không. RAID chỉ giúp hệ thống chạy tiếp khi một ổ hỏng. Khi mã độc mã hoá file, dữ liệu trên mọi ổ trong RAID bị mã hoá cùng lúc.
Cần kiểm tra hệ thống NAS của doanh nghiệp?
Minh bạch, bảo mật · Không đặt cọc · Chỉ thanh toán khi đã kiểm tra và nhận lại dữ liệu · Có gói khẩn cấp, lấy ngay – áp dụng tùy loại thiết bị và tình trạng lỗi
📞 Gọi 1900 636 196💬 Zalo 0817 579 555Nguồn tham khảo: BleepingComputer – diễn đàn hỗ trợ ransomware C3RB3R (.L0CK3D) · Synology-SA-26:13 (18/9/2026) · PBX Science (29/10/2026). Thông tin được cập nhật đến ngày 29/10/2026 và có thể thay đổi khi có kết luận chính thức.
Nội dung được kiểm duyệt bởi: Đỗ Mạnh Cường – Giám đốc, kỹ thuật viên Trung tâm Khôi phục dữ liệu Bách Khoa (BK Recover), hơn 19 năm trong lĩnh vực khôi phục dữ liệu.